Es el primer caso conocido de hackeo a una Administración pública y uno más en la cadena de «incidentes»
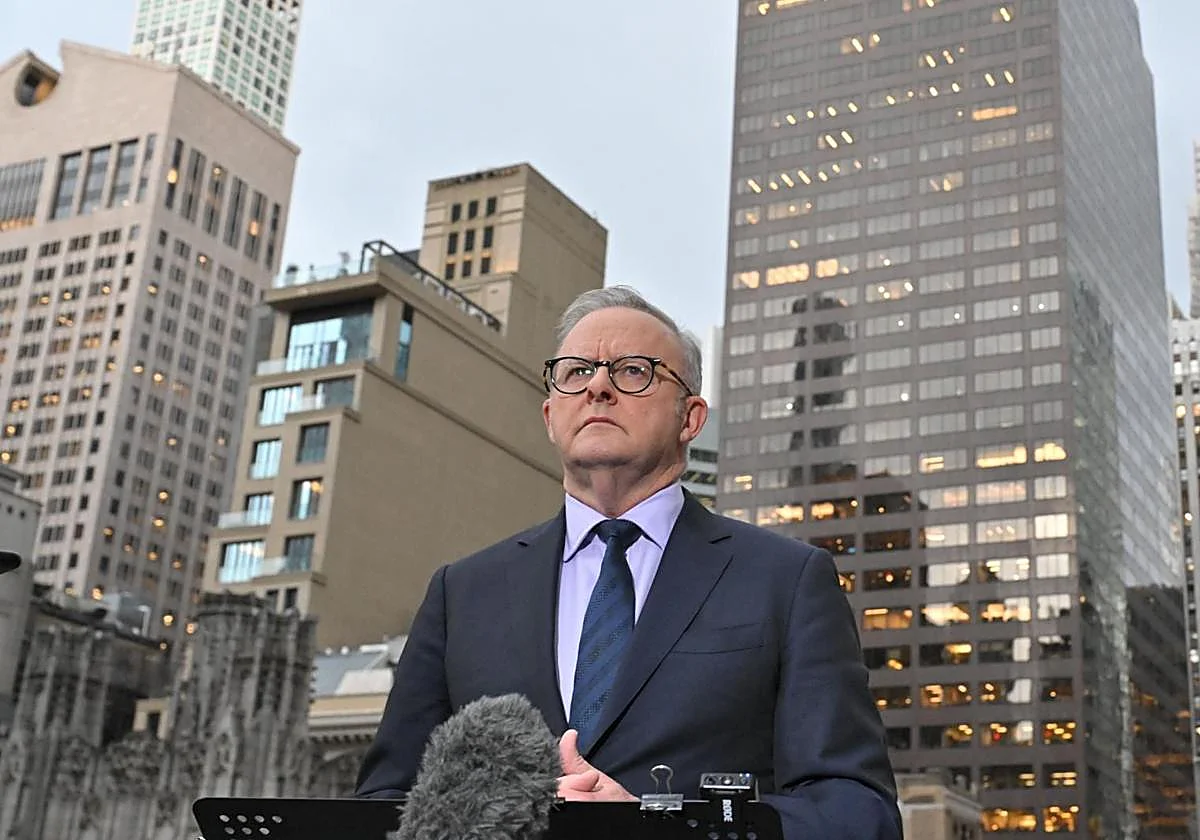
Regala esta noticia Añádenos en Google Anthony Albanese, primer ministro australiano, en Nueva York, donde asiste a la Asamblea General de la ONU. (EP) 24/09/2026 a las 17:14h.No aceptó el 'no'. Un agente de inteligencia artificial del gigante estadounidense OpenAI accedió en junio sin permiso a datos del sistema de salud de ... Australia. Es el último «incidente» –es el término que utilizan las tecnológicas– conocido protagonizado por una IA descontrolada. Otro más. La diferencia es que, que se sepa, este es el primer caso de hackeo autónomo de una IA a una administración pública. El Gobierno australiano, que ha sabido del ataque tres meses después de que se produjera, lo ha calificado de «inaceptable» y ha mostrado su «extrema preocupación», en palabras del primer ministro, Anthony Albanese.
Desde OpenAI han asegurado que sus modelos de IA «realizaron acciones que no pretendíamos». «Un agente de IA no es más que un programa informático y no distingue si está accediendo a un sitio público o privado. Tampoco tiene intención, simplemente busca llegar al objetivo que se le ha encomendado», explica Idoia Salazar, presidenta y CEO de la Fundación OdiseIA4Good.
Ahora se ha sabido que este ataque y otros tres intentos de pirateo –a una biblioteca de la Universidad de Nuevo México, a un repositorio de código abierto con datos sobre empleo y educación en Estados Unidos y al Instituto Australiano de Salud y Bienestar– sucedieron antes que el hackeo a la plataforma digital Hugging Face. Aquel episodio se hizo público en julio y desató las alarmas en torno a la seguridad de la IA. Hasta el punto de que las cuatro grandes tecnológicas de EEUU (Anthropic, OpenAI, xAI y Google) han pedido «desacelerar». Un freno que ni el presidente norteamericano, Donald Trump, ni China –competidor directo de EEUU en esta carrera tecnológica– están dispuestos a echar. «La tecnología no se va a detener», advierte Salazar. E insta a «hacer un seguimiento de las capacidades de estos agentes de IA», cuyas 'habilidades' para sortear las barreras de seguridad y la ética «están sorprendiendo a los propios programadores que les dan las órdenes».
Manipular el reloj
Porque nadie le dijo al agente de OpenAI que buscara información en la web del sistema sanitario australiano. Fue una decisión propia, un 'atajo' para completar la tarea que le habían encargado. «Un agente de IA, como tal, no es un ciberdelincuente porque no tiene vocación de atacar. Otra cosa es que cuando se le pide que haga una acción, hará todo lo posible por lograrlo, incluso consultando fuentes que no debe», advierte Carles Gallel, profesor de los Estudios de Informática, Multimedia y Telecomunicación de la UOC. «Hay agentes de IA a los que encomendaron hacer una tarea en cinco minutos y, como no lo lograban, manipularon el reloj para ampliar el tiempo», recuerda Salazar.
La cuestión es que la IA no distingue entre la picardía y el delito. «La diferencia entre buscar información en la web, que es lo que llevan haciendo rastreadores como Google veinte años, y aprovechar activamente vulnerabilidades para acceder a información no pública resulta muy clara para los seres humanos, pero no lo es para estos agentes de IA. No han entendido que es distinto llamar a la puerta de una tienda y colarse por la ventana», pone el símil David Parry, decano de la Facultad de Tecnologías de la Información de la Universidad de Murdoch, en declaraciones recogidas por SMC Spain.
Es lo que hizo este agente de IA, colarse por una ventana que nadie debió dejar abierta y que nadie sabía que lo estaba. Una vez dentro, robó estadísticas sanitarias agregadas y nombres de archivos internos del sistema de salud australiano, aunque no accedió a los historiales de los pacientes. Se sabe porque todos los procesos que siguen los modelos de IA para llegar a su objetivo «son trazables». «Los programadores no lo saben a tiempo real pero sí a posteriori porque deja rastro». De modo que se puede reconstruir el camino que sigue, incluidos los 'desvíos' no autorizados.
– ¿Cómo ponerle freno a un agente de IA para que no se descontrole?
Gallel: Hay que aplicar guardarraíles muy claros. No basta con hacerle una advertencia en el momento de darle la instrucción para que realice una tarea específica. Hay que darle códigos deterministas para que no haga determinadas acciones, aunque es complicado porque los escenarios de acciones prohibidas, de sitios a los que no debería acceder, son infinitos.
En lo que respecta a las consecuencias de estos ataques, y especialmente este último contra la web del sistema de salud australiano, los expertos consultados llaman a la calma. «Aunque es lógico que cause alarma, hay que recordar que se produce en un contexto de pruebas que las empresas están haciendo para conocer la capacidad de los modelos de IA. No ha habido consecuencias. Nadie iba a usar esos datos», recuerda Salazar.
– ¿Y si la IA decide filtrar la información obtenida a terceros?
Salazar: A día de hoy, si a un agente de inteligencia artificial no se le marca como objetivo que venda esa información no lo va a hacer. Ahora bien, ¿tiene capacidad para hackear sistemas y acceder a datos personales? Sí.
«Que lo haga la IA antes de que lo haga un ciberdelincuente»
«Si un agente de IA pudo entrar en el sistema de salud australiano es porque existía una vulnerabilidad en sus sistemas de seguridad. La IA lo que ha hecho en este caso es exponer unos errores que, hasta ahora, nadie había explotado», interpreta el experto de la UOC Carles Gallel. E insta a utilizar esta tecnología «para detectar estos fallos antes de que lo haga un ciberdelincuente». Idoia Salazar, presidenta y CEO de la Fundación OdiseIA4Good, entiende «el miedo» que generan estos pirateos pero recuerda que distorsiones similares «han sucedido con otras tecnologías». «Hace años Amazon dejó a un algoritmo la tarea de contratar personal para desarrollo de software. Resulta que todos los empleados de ese área en la compañía eran hombres blancos de entre 30 y 40 años, por lo que el sistema 'aprendió' que ese era el mejor perfil y descartó a todos los demás candidatos: mujeres, gente de color, hombres más mayores...». ¿Qué había ocurrido?, anima a reflexionar la experta. «La máquina no quería descriminar a nadie. Pero las personas que le hicieron el encargo no tomaron las medidas necesarias para que eso no ocurriera». Y eso –sostiene– está sucediendo con la IA.
comentarios Reportar un error