Ambas empresas han denunciado el ataque y el operador ferroviario asegura que no hay evidencias de que se hayan filtrado datos bancarios personales ni haya afectado al servicio
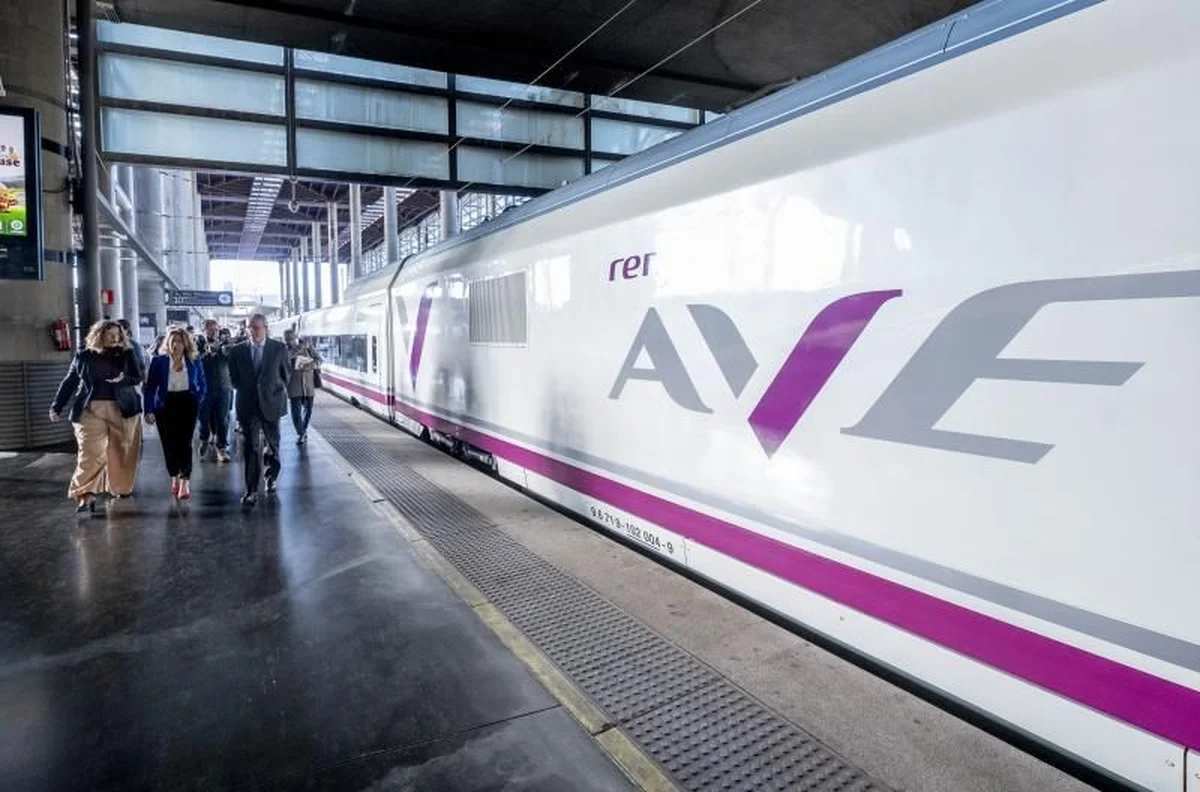
Regala esta noticia Añádenos en Google Un tren AVE en la estación de Atocha de Madrid. (EFE)C. P. S.
25/09/2026 a las 21:08h.Renfe y Adif han informado este viernes de que llevan varios días sufriendo ciberataques que podrían haber comprometido información «limitada» de usuarios. La brecha de ... seguridad se habría iniciado en la web de la operadora de la infraestructura ferroviaria, que permanece caída después de varios días, y desde ahí se habrían accedido a la nube de Renfe.
Renfe, por su parte, también reconoce haber sufrido un ataque y apunta a que el asalto cibernético tuvo su origen en servidores de Adif previamente comprometidos que mantenían interconexión con sistemas externos del operador.
Según Renfe, las pesquisas actuales apuntan a que los atacantes pudieron acceder a información «limitada» de usuarios, «consistente principalmente en nombres y direcciones de correo electrónico», pero por el momento dicen no haber hallado «evidencias concluyentes» de que esa información haya sido divulgada públicamente. «Asimismo, no existen evidencias de acceso a datos bancarios, financieros, medios de pago, DNIs u otra información especialmente sensible».
Según la empresa, su reacción al hackeo ha sido inmediata. Aseguran que desde el primer momento se activaron los protocolos de respuesta, se aislaron los entornos afectados y se desplegaron medidas extraordinarias de protección con el apoyo de especialistas. La compañía además reconoce que este incidente se produce «tras varias semanas de intentos continuados de ataque contra los sistemas operativos, que habían sido detectados y bloqueados con éxito gracias a los mecanismos de protección desplegados».
- Temas
- Adif
- Renfe
- Ciberseguridad